Auditer, voir, surveiller, corriger. En lecture seule, sur vos serveurs, avec une preuve derrière chaque verdict.
Demander une démonstrationNotre philosophieUn outil de sécurité doit être plus exigeant envers lui-même que l'attaquant. CITSO repose sur quatre principes vérifiables.
CITSO lit l'annuaire et n'y écrit jamais. Toute correction passe par un circuit verrouillé, avec approbation et retour arrière.
Ce qui n'a pas été vérifié reste « non évalué ». Un niveau de maturité n'est atteint que si tous ses points ont été prouvés.
Sur vos serveurs, sans nuage, sans télémétrie. Les rapports s'ouvrent hors ligne, sans aucune requête réseau.
Code scellé à l'octet, contrôles ancrés sur des référentiels publics (ANSSI, CIS, MITRE ATT&CK). Chaque verdict porte sa preuve.
Beaucoup d'outils affichent « conforme » là où ils n'ont simplement rien pu lire. CITSO distingue toujours ce qui est conforme, en défaut, non évalué ou non évaluable, et le dit.


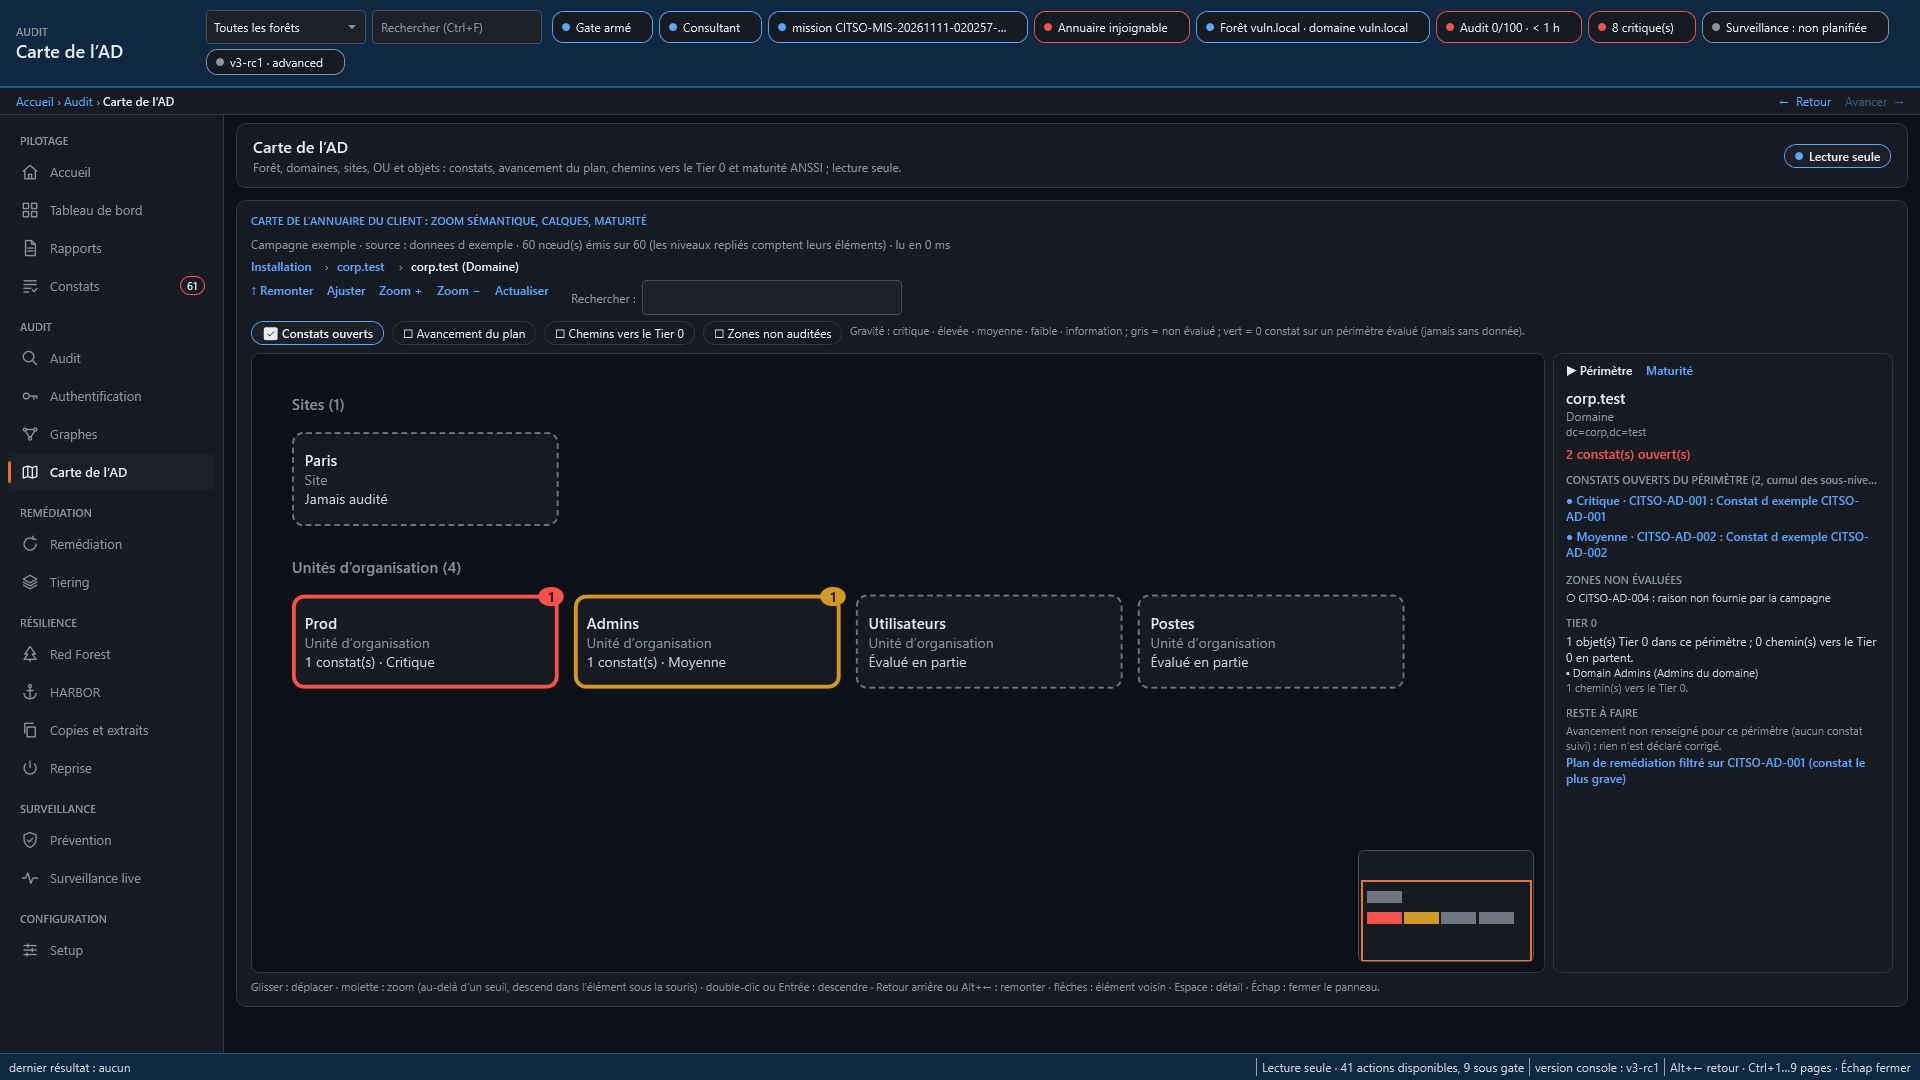
Les niveaux suivent les points de contrôle Active Directory publiés par l'ANSSI. Un niveau n'est atteint que lorsque tous ses points sont évalués et conformes : un point non vérifié le laisse « non démontré ».
Source : points de contrôle Active Directory, CERT-FR / ANSSI.
Ajout à un groupe privilégié, délégation, comptes de service gérés, GPO liée aux contrôleurs : chaque changement sensible déclenche une alerte.
Lecture des journaux avec un compte ordinaire ; une alerte n'est jamais perdue tant qu'elle n'a pas été exportée.
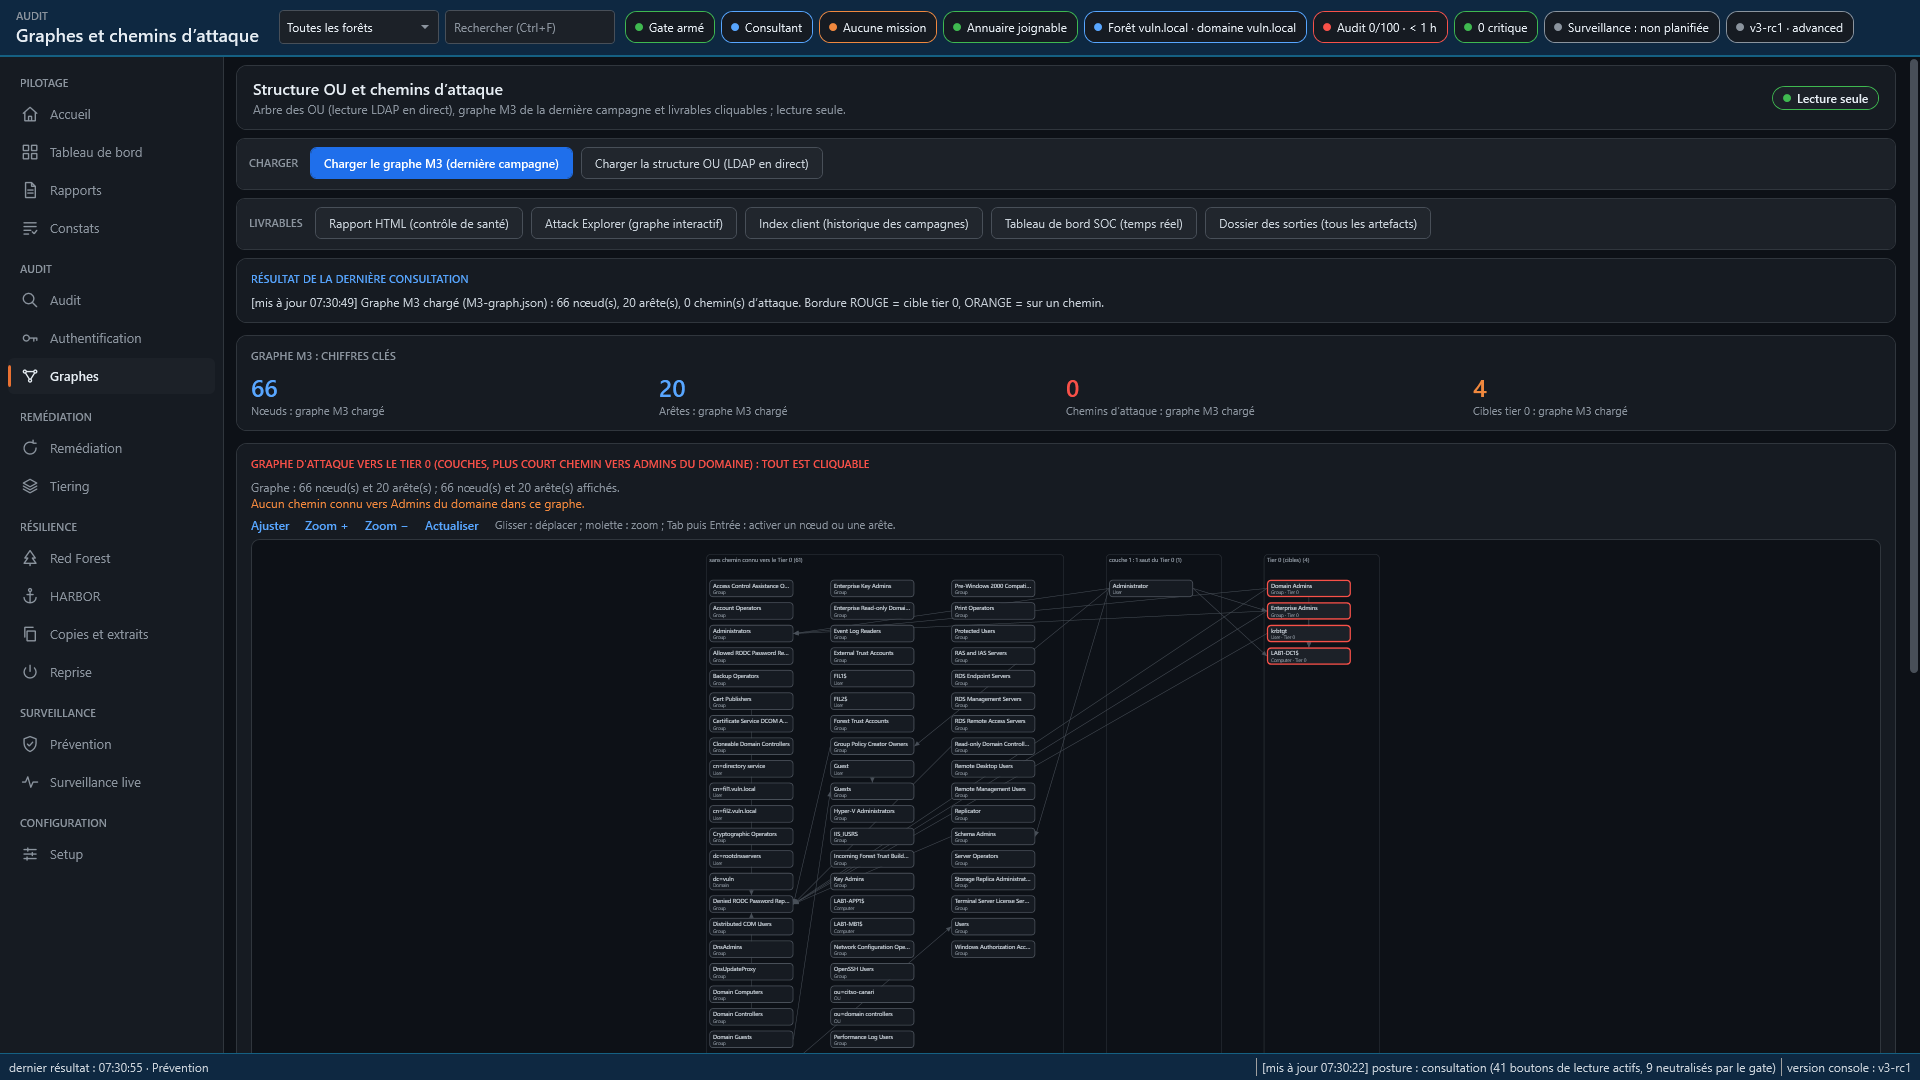
Mesures sur notre laboratoire Active Directory volontairement vulnérable.
Une démonstration sur un environnement de test, puis une première campagne en lecture seule.
Nous écrirecontact@citso.eu